La autenticación multifactor (MFA) añade una barrera de verificación adicional más allá de tu contraseña para impedir el acceso no autorizado a tu correo electrónico. Configurar este control en plataformas como
Gmail,
Outlooky
Yahoo mediante aplicaciones autenticadoras, biometría o
claves de acceso (passkeys) protege tus documentos e información financiera contra el robo de credenciales y el
phishing.
Activar la
verificación en dos pasos en
Gmail,
Outlook y
Yahoo añade una barrera de seguridad frente al
robo de contraseñas, la
suplantación de identidad y otros ataques digitales.
Piensa por un momento en todo lo que guardas en tu
correo electrónico: documentos personales, facturas,conversaciones privadas, confirmaciones de compras y hasta los enlaces para recuperar las contraseñas de tus
cuentas bancarias o redes sociales. Ahora imagina que alguien consigue entrar sin tu permiso. ¿Cuánto de tu información quedaría expuesta?
Aunque solemos prestar atención a las contraseñas, proteger el correo electrónico requiere algo más. Una clave larga y difícil de adivinar es un buen comienzo, pero no siempre resulta suficiente, sobre todo cuando los ciberdelincuentes recurren a mensajes fraudulentos (phishing), páginas falsas o filtraciones de datos para conseguir las credenciales de sus víctimas.
Por eso, una de las medidas más recomendables es activar la
autenticación multifactor (MFA), un mecanismo que añade una segunda comprobación de identidad al iniciar sesión. La buena noticia es que puedes configurarla en los principales servicios de correo electrónico sin necesidad de tener conocimientos avanzados de tecnología.
¿Qué es la autenticación multifactor y por qué protege tu correo?
La
autenticación multifactor es un sistema de seguridad que solicita dos o más pruebas de identidad antes de permitir el acceso a una cuenta. En otras palabras, además de introducir tu contraseña, tendrás que demostrar que eres tú mediante un segundo método de verificación.
Este paso adicional puede marcar la diferencia si alguien descubre tu clave. Aunque el atacante la conozca, todavía necesitará superar la segunda comprobación para entrar, siempre que esta no haya sido comprometida también.
Para entender cómo funciona, conviene conocer los
tres tipos de factores que utiliza este sistema:
-
Algo que sabes: una contraseña o un código PIN.
-
Algo que tienes: tu teléfono móvil, una
aplicación de autenticación, un código temporal de un solo uso (OTP) o una
llave física de seguridad.
-
Algo que eres: una característica biométrica, como la
huella dactilar o el
reconocimiento facial.
La
autenticación multifactor combina al menos dos factores de categorías diferentes. Por ejemplo, una contraseña y una aprobación desde una aplicación de autenticación.
También es importante distinguir entre la
autenticación multifactor y la
verificación en dos pasos (2FA). Aunque suelen utilizarse como términos equivalentes, la primera exige factores distintos, mientras que la segunda describe un proceso de dos comprobaciones que no necesariamente pertenecen a categorías diferentes.
¿Y por qué conviene activarla en el correo? Porque esta cuenta suele funcionar como la puerta de entrada a buena parte de nuestra vida digital. Desde ella podemos recuperar accesos, recibir estados de cuenta de
tarjetas de crédito o notificaciones de productos financieros y gestionar servicios personales. Si alguien la controla, podría utilizarla para intentar apropiarse de otras cuentas, una conducta tipificada dentro de los delitos de alta tecnología en la República Dominicana bajo la
Ley 53-07.
La
MFA ayuda a reducir ese riesgo, dificulta el acceso no autorizado y puede alertarte cuando recibes una solicitud de verificación que no has iniciado. Sin embargo, no es infalible: debes desconfiar de las peticiones inesperadas de aprobación y nunca compartir
códigos de seguridad con terceros.
Activa la verificación en dos pasos en Gmail, Outlook y Yahoo
El procedimiento varía ligeramente según el proveedor, pero, en general, solo necesitas entrar en la
configuración de seguridad de tu cuenta y seguir las instrucciones. Antes de comenzar, asegúrate de tener acceso a tu teléfono o al dispositivo que utilizarás para verificar tu identidad.

1. Gmail y la protección de tu Cuenta de Google
Google ofrece la opción de proteger tu cuenta mediante la
verificación en dos pasos. Para configurarla sigue este orden:
- Inicia sesión en tu
Cuenta de Google.
- Entra en el apartado
Seguridad.
- Busca la opción
Verificación en dos pasos, dentro de las opciones de acceso a la cuenta.
- Selecciona la opción para comenzar y confirma tu identidad si el sistema te lo solicita.
- Elige el método de verificación disponible que prefieras, como una solicitud de confirmación en tu teléfono, una
aplicación de autenticación o una
llave de seguridad.
- Sigue las instrucciones en pantalla hasta completar la activación.
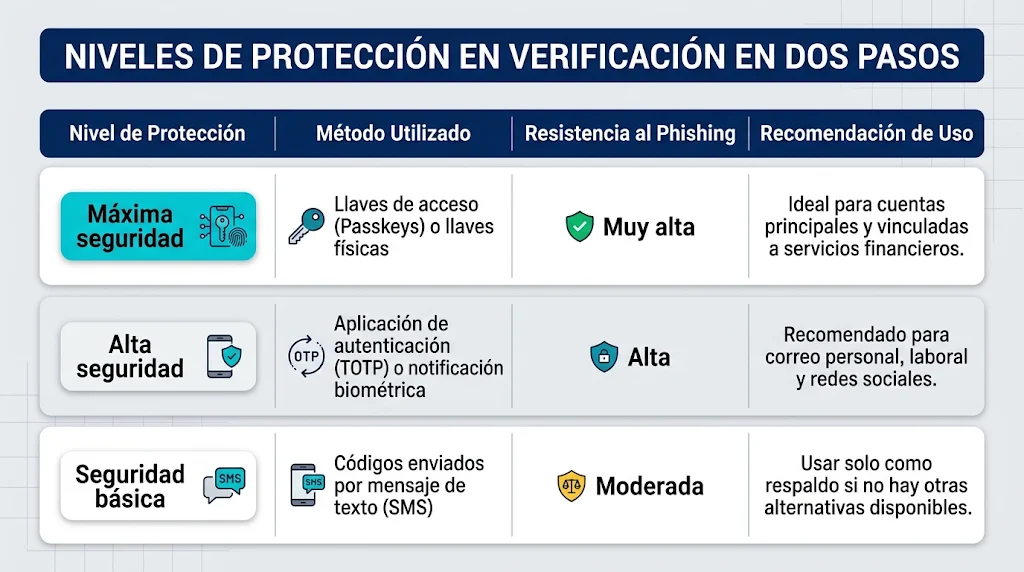
Siempre que sea posible, prioriza métodos resistentes al
phishing, como las
llaves de seguridad o las
claves de acceso (passkeys), frente a los códigos recibidos por SMS.
2. Outlook y la seguridad de tu cuenta de Microsoft
Si utilizas Outlook, puedes gestionar esta función desde la
configuración de seguridad de tu cuenta de Microsoft:
- Accede a
Seguridad de la cuenta Microsoft.
- Busca las opciones de seguridad adicionales o de administración de los métodos de inicio de sesión.
- Localiza la
verificación en dos pasos y selecciona la opción para activarla.
- Configura un método adicional, como
Microsoft Authenticator u otra alternativa admitida.
- Sigue las indicaciones para verificar tu identidad y confirmar los cambios.
- Guarda los
códigos de recuperación, si se ofrecen, en un lugar seguro y separado de tu teléfono.
3. Yahoo y las capas extra de verificación
Yahoo también permite configurar métodos adicionales de verificación para proteger el acceso a la cuenta. Los pasos pueden variar según las opciones habilitadas en tu perfil:
- Inicia sesión en tu cuenta de
Yahoo.
- Accede a la sección
Seguridad de la cuenta.
- Busca las opciones de
verificación en dos pasos o los métodos de acceso disponibles.
- Selecciona la alternativa que quieras configurar.
- Sigue las instrucciones para verificar tu identidad mediante el método elegido.
- Comprueba que la configuración quedó activa y revisa las opciones de recuperación disponibles.
Dependiendo de tu cuenta, podrás utilizar métodos como la aprobación desde el teléfono, mensajes de texto o
aplicaciones de autenticación compatibles. Si alguna opción no aparece, consulta la ayuda oficial de Yahoo.
Hábitos digitales que te protegen
Activar la
autenticación multifactor es un paso importante, pero proteger tu correo también implica adoptar otras medidas alineadas con las recomendaciones de
ciberseguridad financiera promovidas en el país por instituciones como
ProUsuario y la
Superintendencia de Bancos:
-
Usa contraseñas únicas y robustas para cada servicio y, si te resulta difícil recordarlas, considera un
administrador de contraseñas confiable.
-
Mantén actualizados tus dispositivos, tanto tu teléfono inteligente como tu computadora, para corregir brechas de seguridad de forma oportuna.
-
Desconfía de la urgencia en correos o mensajes que te exigen actuar de inmediato y evita abrir enlaces sospechosos, ya que los atacantes suelen suplantar a entidades bancarias, empresas o contactos conocidos.
-
Supervisa las notificaciones de acceso que no hayas solicitado. Si recibes un
código de verificación inesperado,no lo compartas ni apruebes la solicitud; entra directamente en la página oficial del servicio, revisa la actividad de tu cuenta y cambia tu contraseña si sospechas que alguien la conoce.
-
Configura métodos de recuperación seguros y guarda los
códigos de respaldo en un lugar protegido para no perder el acceso si cambias o extravías tu teléfono móvil.
Proteger tu correo electrónico no tiene por qué ser complicado. Dedicar unos minutos a activar la
autenticación multifactor puede ayudarte a reducir los riesgos y mantener tu información personal y tus
productos financieros más seguros. En un entorno digital donde las amenazas evolucionan constantemente, la prevención sigue siendo una de tus mejores herramientas.
Preguntas frecuentes sobre la autenticación multifactor
¿Cuál es la diferencia entre autenticación multifactor (MFA) y verificación en dos pasos (2FA)?
La
verificación en dos pasos solicita dos comprobaciones seguidas para iniciar sesión, aunque pertenezcan a la misma categoría. En cambio, la
autenticación multifactor exige combinar al menos dos factores de naturaleza distinta, como algo que sabes (contraseña) y algo que tienes (aplicación autenticadora o llave física) o eres (biometría).
¿Qué pasa si pierdo mi teléfono y tengo activada la verificación en dos pasos?
Si extravías el dispositivo donde recibes tus códigos o notificaciones, podrás recuperar el acceso utilizando los
códigos de respaldo que descargaste durante la configuración inicial o mediante un método secundario de recuperación previamente registrado, como un correo alternativo o una llave física.
¿Por qué las aplicaciones autenticadoras y passkeys son más seguras que los SMS?
Los mensajes de texto (SMS) pueden verse expuestos a técnicas de interceptación o duplicación de línea telefónica (SIM swapping). Las
aplicaciones de autenticación generan códigos temporales locales sin depender de la red celular,mientras que las
claves de acceso (passkeys) utilizan criptografía vinculada a tu dispositivo y biometría, haciéndolas inmunes al robo mediante páginas falsas.
