Compartir claves, PIN o códigos OTP expone tus finanzas al fraude y la suplantación de identidad. En la República Dominicana, las entidades financieras recuerdan que
ningún banco solicita información confidencial por llamada, correo o SMS. Proteger tus credenciales es la principal barrera de ciberseguridad personal.
Una contraseña, un código de verificación de un solo uso (OTP) o un PIN pueden parecer datos cotidianos de uso diario, pero en manos equivocadas representan la clave de acceso directo a tus fondos y a tu identidad digital. Frente al incremento de las transacciones digitales, conocer y aplicar medidas preventivas de ciberseguridad es fundamental para resguardar tu patrimonio.
Existen directrices fundamentales que conviene mantener siempre presentes:
tu entidad financiera nunca te solicitará contraseñas, PIN (Número de Identificación Personal) o códigos de verificación a través de llamadas telefónicas, correos electrónicos o mensajes de texto (SMS).
Aunque parece una regla básica, la ingeniería social opera sobre la presión psicológica: una llamada presuntamente urgente, un mensaje que alerta sobre un falso consumo sospechoso o un enlace malicioso que promete solucionar un problema operativo. En esos momentos de urgencia simulada es fácil bajar la guardia.
Con el avance de tecnologías como la tokenización de tarjetas, los pagos contatcless (NFC) y la autenticación biométrica en dispositivos móviles, la gestión segura de tus credenciales digitales es la primera línea de defensa frente al fraude financiero.
¿Qué información bancaria requiere máxima protección?
Al abordar la ciberseguridad financiera, es común pensar únicamente en la contraseña de acceso a la banca en línea o a la app móvil. Sin embargo, los ciberdelincuentes suelen ensamblar piezas de datos aparentemente inofensivas para vulnerar mecanismos de seguridad o suplantar tu identidad ante canales de atención.
Entre los activos de información crítica que requieren estricta confidencialidad se encuentran:
-
Contraseñas y claves de acceso: Tanto de la banca electrónica como del correo electrónico asociado.
-
Códigos de verificación y token: Códigos SMS, notificaciones push o claves dinámicas generadas por aplicaciones de autenticación (OTP).
-
PIN de cajeros y tarjetas: Código numérico confidencial de tus tarjetas de débito o crédito.
-
Datos impresos en plásticos financieros: Número completo de la tarjeta, fecha de vencimiento y el código CVC/CVV (los tres dígitos al reverso).
-
Documentación personal: Copias de la Cédula de Identidad y Electoral o pasaporte enviadas a través de canales no cifrados.
-
Información crediticia o patrimonial: Detalles sobre préstamos, estados de cuenta, hipotecas o certificaciones financieras.
Incluso datos contextuales, como la fecha de nacimiento, dirección residencial o nombres familiares, facilitan a los atacantes superar validaciones de seguridad basadas en preguntas personales. Antes de suministrar cualquier información, es conveniente reflexionar: ¿Podría este dato facilitar el acceso a mis productos financieros o validar una transacción no autorizada? Si la respuesta es afirmativa, el dato debe resguardarse.
Existe una distinción crucial entre suministrar información de forma voluntaria a través de los canales oficiales autenticados de una entidad financiera y responder a una solicitud entrante no solicitada. Cualquier comunicación que genere urgencia o pida credenciales confidenciales debe considerarse de alto riesgo.
Estrategias efectivas para prevenir la captura de datos sensibles
Los vectores de ataque más habituales no requieren vulnerar infraestructuras complejas, sino explotar la ingeniería social para inducir al usuario a cometer un error.
Técnicas como el
phishing (vía correo electrónico), smishing (vía SMS) y vishing (vía llamadas telefónicas) utilizan identidades corporativas falsificadas para dirigir a las víctimas hacia formularios fraudulentos o lograr la entrega directa de claves.
Protocolo de evaluación de llamadas o mensajes sospechosos
Para mantener la integridad de tus productos financieros, la
Superintendencia de Bancos y los estándares internacionales de ciberseguridad recomiendan adoptar las siguientes prácticas:
-
Protección estricta de tarjetas: No compartas fotografías ni dictes los números de tus tarjetas de crédito o débito a terceros.
-
Verificación de enlaces y dominios: Evita acceder a portales financieros desde enlaces contenidos en correos o mensajes. Teclea directamente la dirección oficial en el navegador y verifica la presencia de certificados de seguridad válidos (HTTPS).
-
Uso exclusivo de canales oficiales: Si recibes una notificación sobre un supuesto bloqueo de cuenta, cuelga y comunícate directamente mediante las líneas de atención oficiales de la institución.
-
Comercio electrónico seguro: Realiza compras únicamente en comercios electrónicos consolidados y que implementen protocolos de validación segura de pagos (como 3D Secure o tokenización).
-
Evitar redes Wi-Fi públicas: No efectúes inicios de sesión ni transferencias bancarias conectado a redes inalámbricas abiertas o de acceso público sin protección VPN.
-
Robustez en dispositivos y software: Mantén actualizado el sistema operativo de tu smartphone o computadora y utiliza soluciones de seguridad antivirus activas.
-
Descarga de aplicaciones oficiales: Instala aplicaciones bancarias únicamente desde tiendas oficiales (Google Play Store, Apple App Store o Huawei AppGallery), validando el desarrollador oficial.
-
Gestión avanzada de credenciales: Emplea contraseñas complejas, no reutilices claves entre la banca y otros servicios (como redes sociales o correos) y apóyate en gestores de contraseñas auditados.
La seguridad del dispositivo móvil como factor de autenticación
El teléfono inteligente se ha consolidado como el centro de operaciones financieras en la República Dominicana. Debido a que las aplicaciones bancarias utilizan el dispositivo para recibir notificaciones de autenticación y códigos de validación, la seguridad física y lógica del terminal es vital.
Para reforzar la protección del entorno móvil se recomienda:
-
Bloqueo biométrico: Habilitar el acceso al dispositivo mediante huella dactilar o reconocimiento facial, junto con un PIN de pantalla robusto.
-
Protección de la línea telefónica: Asignar un PIN a la tarjeta SIM para evitar ataques de duplicación de línea (SIM swapping).
-
Monitoreo de suscripciones y cargos recurrentes: Revisar periódicamente las plataformas de streaming, almacenamiento en la nube y aplicaciones conectadas a tus tarjetas para identificar cargos no reconocidos o pruebas gratuitas expiradas.
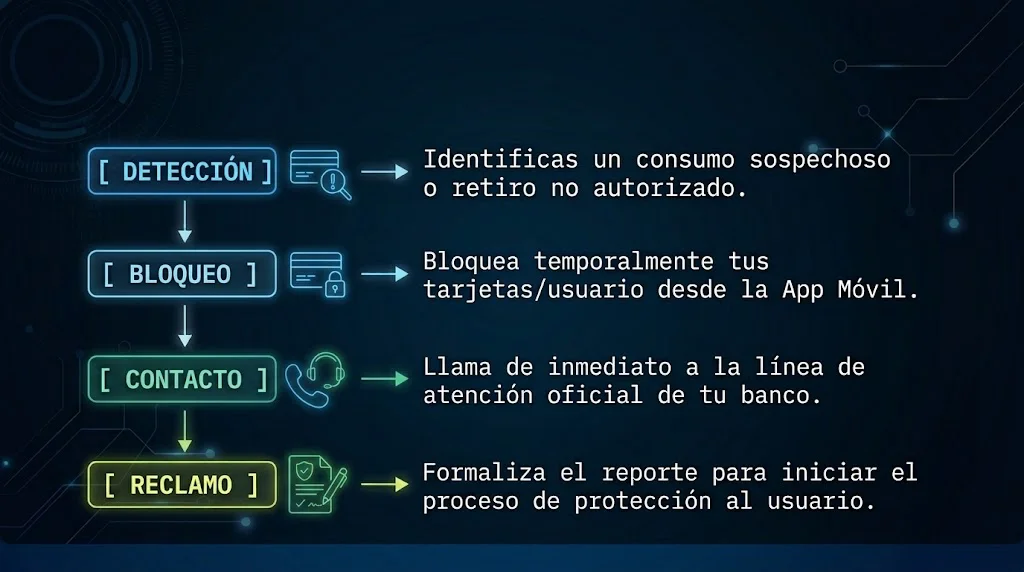
Protocolo de actuación ante actividades sospechosas o no autorizadas
Si identificas una transacción no reconocida o sospechas que tus credenciales han sido expuestas, la rapidez de respuesta es fundamental para mitigar potenciales pérdidas.
-
Contacto inmediato: Comunícate con tu entidad financiera a través de sus canales oficiales para solicitar el bloqueo preventivo de tarjetas o credenciales comprometidas.
-
Omisión del mensaje origen: No utilices los números telefónicos, correos de respuesta o enlaces provistos en la comunicación sospechosa.
-
Proceso de reclamación: Presenta la reclamación formal ante la institución financiera.
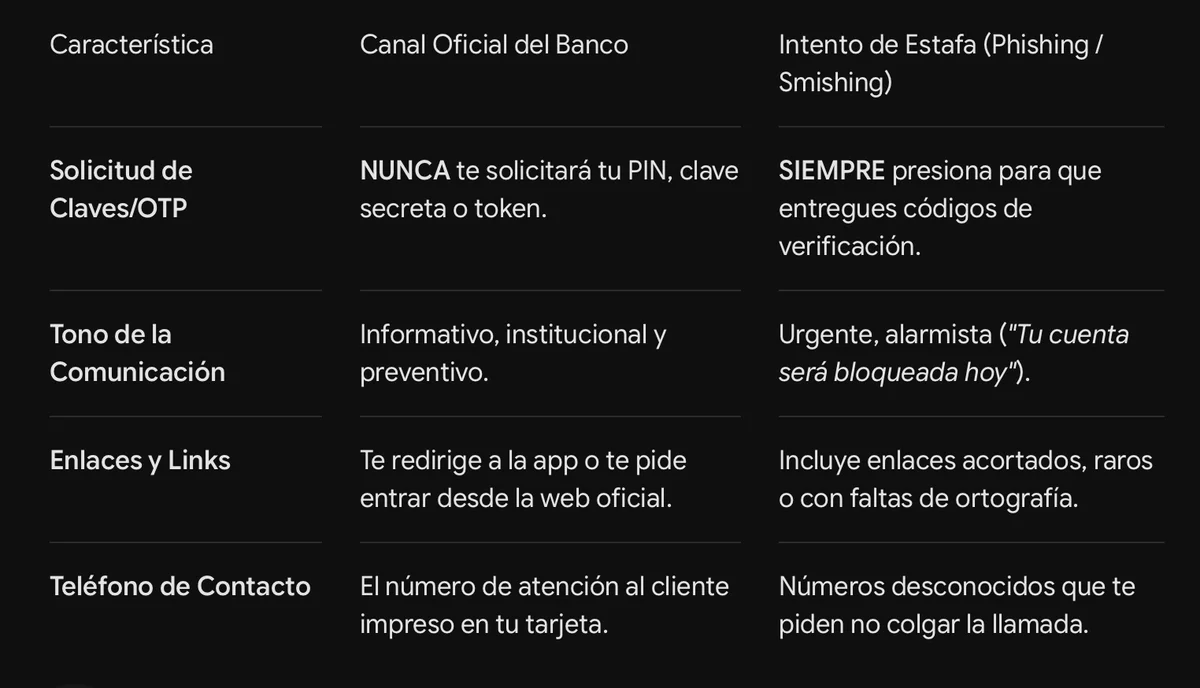
Canal Oficial vs. Intento de Estafa (Phishing / Smishing)
Preguntas Frecuentes sobre Ciberseguridad Bancaria (FAQ)
¿Qué debo hacer si por error entregué un código de verificación (OTP) por llamada?
Debes contactar de inmediato a tu entidad financiera para solicitar el bloqueo de tus canales digitales y tarjetas asociadas, cambiar tus contraseñas desde un dispositivo seguro y revisar el historial reciente de transacciones para reportar cualquier movimiento no autorizado.
¿Un empleado del banco puede pedirme mi contraseña para cancelar un pago?
No. El personal de las entidades financieras no requiere ni está autorizado a solicitar contraseñas, PIN o códigos token para realizar gestiones operativas, cancelaciones o soporte técnico.
¿Qué diferencia existe entre un mensaje legítimo del banco y un intento de smishing?
Los mensajes legítimos son informativos y no incluyen enlaces directos hacia formularios de captura de claves ni solicitan respuesta con datos personales. El smishing suele incluir enlaces acortados o extraños y utiliza un lenguaje de urgencia o amenaza de bloqueo.
Fuentes consultadas y referencias reguladoras
